Windows Execution Containers Jadi Sorotan, Konsep Isolasi Aplikasi Bawa Pendekatan Baru di Windows

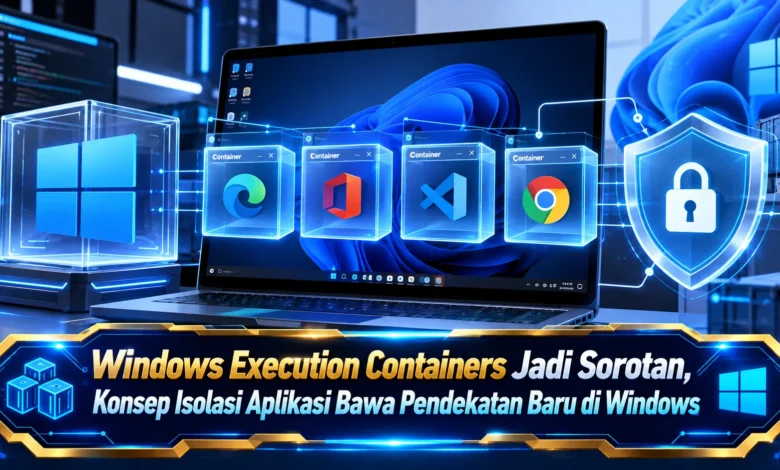
Perkembangan Windows terus bergerak menuju sistem yang lebih aman, fleksibel, dan siap menghadapi kebutuhan komputasi modern. Salah satu konsep yang mulai menarik perhatian adalah Windows Execution Containers, sebuah pendekatan isolasi aplikasi yang memungkinkan proses atau beban kerja tertentu dijalankan dalam lingkungan terpisah dari sistem utama. Konsep ini menarik karena berpotensi memberikan lapisan keamanan tambahan sekaligus menawarkan cara baru dalam mengelola aplikasi. Di tengah meningkatnya kebutuhan perlindungan data dan efisiensi sistem, teknologi berbasis isolasi seperti ini dapat menjadi bagian penting dari evolusi ekosistem Windows.
Windows Execution Containers Menghadirkan Konsep Berbeda untuk Menjalankan Aplikasi
Pendekatan Windows Execution Containers dapat dipahami sebagai pendekatan untuk mengoperasikan aplikasi atau proses dalam lingkungan yang lebih terisolasi. Daripada memberikan sebuah aplikasi jangkauan besar terhadap berbagai bagian sistem, pendekatan ini berpotensi membatasi ruang yang bisa dijangkau oleh aplikasi. Dengan cara tersebut, aktivitas aplikasi dapat dipisahkan dari area utama sistem operasi sehingga risiko tertentu dapat lebih efektif dibatasi.
Model pemisahan seperti ini tidak hanya menjadi perubahan teknis di balik layar, tetapi juga dapat memengaruhi bagaimana teknologi Windows mengelola aplikasi pada masa mendatang. Saat sebuah proses dijalankan dalam lingkungan yang lebih terkendali, sistem dapat membatasi interaksi yang tidak diperlukan dengan komponen lain. Hasilnya, Windows dapat memiliki fondasi yang semakin modern untuk mengelola beban kerja dengan tingkat kontrol yang lebih baik.
Pentingnya Isolasi Aplikasi sebagai Elemen Utama dalam Teknologi Windows
Pemisahan aplikasi semakin dibutuhkan karena perangkat modern menjalankan semakin banyak aplikasi dengan fungsi yang berbeda. Beberapa perangkat lunak mungkin membutuhkan akses ke file, jaringan, memori, atau komponen sistem lainnya. Apabila akses tidak dikendalikan dengan baik, masalah pada satu aplikasi berpotensi memberikan dampak terhadap bagian sistem lainnya.
Melalui pendekatan container, pemisahan antara proses dan sistem utama dapat dibuat menjadi semakin terkendali. Prinsip ini menawarkan kemungkinan agar aplikasi hanya menggunakan sumber daya yang sesuai kebutuhannya. Dari perspektif keamanan, teknologi semacam ini bisa mendukung penerapan prinsip pembatasan hak akses, sehingga masing masing aplikasi tidak secara otomatis mendapatkan kebebasan untuk menjangkau seluruh bagian sistem.
Mekanisme Pemisahan dalam Lingkungan Windows
Secara konseptual, lingkungan container bekerja sebagai area pemrosesan yang dibatasi bagi aplikasi atau proses tertentu. Apabila aplikasi mulai beroperasi, sistem dapat menentukan bagian sistem apa saja yang diizinkan untuk dijangkau. Kontrol tersebut dapat mencakup akses terhadap file, jaringan, penyimpanan, proses lain, dan berbagai sumber daya sistem sesuai dengan desain keamanan.
Model isolasi ini dapat memudahkan sistem dalam mengendalikan aktivitas aplikasi agar tetap berada dalam lingkup eksekusi yang disediakan. Apabila terjadi aktivitas yang tidak diharapkan pada sebuah aplikasi, efek yang ditimbulkannya dapat dipersempit agar tidak langsung memengaruhi lingkungan utama. Model perlindungan ini membuat teknologi container menarik untuk dieksplorasi lebih lanjut dalam ekosistem Windows.
Keuntungan Perlindungan dari Konsep Container Windows
Aspek keamanan dapat menjadi salah satu alasan utama mengapa konsep Windows Execution Containers patut diperhatikan. Berkat pemisahan lingkungan eksekusi, aplikasi bisa dijalankan dengan izin yang lebih terkendali. Jika aplikasi mengalami masalah keamanan, pembatasan tersebut bisa membatasi kesempatan sebuah proses untuk menjangkau komponen lain yang berada di luar container tersebut.
Strategi perlindungan bertingkat menjadi semakin penting ketika risiko keamanan siber terus berubah. Satu metode pertahanan tidak selalu cukup untuk melindungi semua skenario penggunaan. Oleh karena itu, teknologi isolasi berpotensi digunakan sebagai mekanisme pendukung yang bekerja bersama mekanisme keamanan Windows lainnya untuk menciptakan lingkungan komputasi yang lebih terkendali.
Peluang bagi Pengembang dan Pengembangan Aplikasi Windows
Bagi pengembang, konsep lingkungan eksekusi terisolasi berpotensi menghadirkan model berbeda dalam mendistribusikan aplikasi Windows. Developer dapat mengembangkan aplikasi dengan aturan yang lebih terstruktur mengenai sumber daya apa yang bisa diakses selama aplikasi berjalan. Model tersebut dapat membantu pengujian, pengelolaan dependensi, serta pengembangan kebijakan keamanan yang semakin terstruktur.
Di sisi lain, developer juga perlu memperhatikan bagaimana pembatasan lingkungan berdampak pada fungsi aplikasi. Program yang mengandalkan akses luas terhadap sistem mungkin membutuhkan perubahan tertentu agar tetap dapat digunakan secara normal dalam lingkungan yang lebih terisolasi. Oleh sebab itu, keberhasilan teknologi container tidak hanya dipengaruhi oleh sistem operasi, tetapi juga membutuhkan dukungan dari developer yang membangun layanan di atas Windows.
Evolusi Windows dengan Sistem Isolasi Modern
Eksplorasi Windows Execution Containers berpotensi menandai bagaimana Windows dapat berevolusi menuju arsitektur keamanan yang lebih modern. Di masa mendatang, konsep isolasi dapat dimanfaatkan untuk berbagai jenis kebutuhan, mulai dari pengujian perangkat lunak hingga memperkuat sistem keamanan.
Walaupun begitu, efektivitas pendekatan ini akan dipengaruhi oleh bagaimana teknologi tersebut diimplementasikan dalam praktik. Dukungan perangkat lunak, penggunaan sumber daya, performa, dan kemudahan pengelolaan menjadi bagian penting yang perlu dikembangkan dengan matang. Jika seluruh aspek tersebut dapat ditangani secara tepat, pendekatan container berpotensi menjadi salah satu fondasi penting dalam evolusi teknologi Windows.
Penutup
Pendekatan Windows Execution Containers membawa gagasan menarik dalam mekanisme eksekusi aplikasi Windows. Dengan memanfaatkan lingkungan yang lebih terisolasi, teknologi ini bisa membantu meningkatkan keamanan, mengatur akses aplikasi, dan mengurangi dampak yang mungkin muncul ketika sebuah proses berperilaku tidak semestinya. Pendekatan ini sekaligus menggambarkan bagaimana Windows dapat bergerak menuju platform yang semakin terstruktur dalam mengelola aplikasi.
Walaupun tetap membutuhkan perkembangan dan implementasi yang matang, Windows Execution Containers layak untuk terus dipantau, khususnya bagi pengguna yang tertarik pada teknologi, keamanan sistem, serta perkembangan Windows. Menurut Anda, apakah pendekatan isolasi aplikasi seperti ini dapat berkembang menjadi bagian utama dari Windows di masa depan? Tuliskan pandangan Anda dan ikuti perkembangan teknologi Windows berikutnya untuk mengetahui bagaimana konsep ini berkembang dalam penggunaan nyata.