NVIDIA OpenShell Jadi Sorotan, Teknologi Baru untuk Menjalankan AI Agent dengan Kontrol dan Keamanan Lebih Ketat

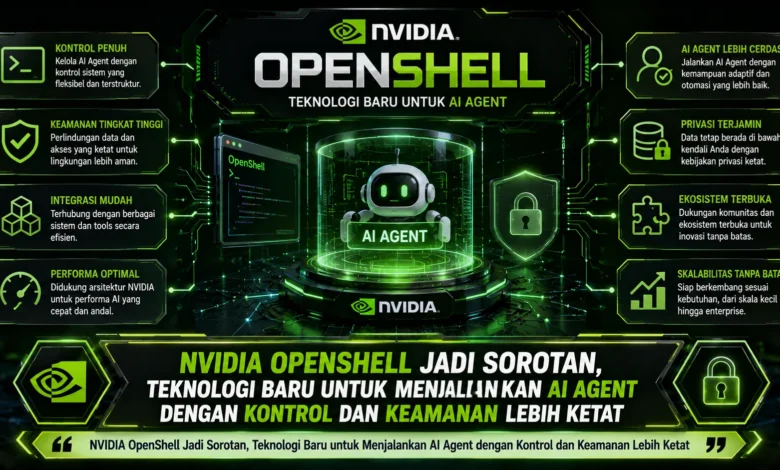
Perkembangan AI agent pada 2026 membuat isu keamanan semakin penting karena sistem tidak lagi sekadar menghasilkan jawaban, tetapi juga dapat membaca file, memakai tools, menjalankan kode, mengakses API, dan berinteraksi dengan berbagai layanan. NVIDIA OpenShell hadir sebagai runtime open source yang dirancang untuk menjalankan autonomous AI agent di lingkungan terisolasi dengan kontrol kebijakan yang lebih tegas. Pendekatan ini membuat TEKNOLOGI agentic AI dapat tetap memiliki kemampuan luas tanpa harus memperoleh akses tanpa batas terhadap file lokal, kredensial, proses sistem, maupun jaringan eksternal.
OpenShell Menawarkan Runtime Khusus bagi AI Agent yang Semakin Otonom
Runtime OpenShell dikembangkan menjadi lingkungan eksekusi terbuka untuk mengoperasikan agen kecerdasan buatan dengan kontrol yang lebih terstruktur. Ketimbang menyediakan kebebasan penuh terhadap sumber daya komputer, OpenShell menempatkan agent di dalam sandbox terisolasi sehingga berbagai tindakan dapat dikendalikan berdasarkan policy.
Konsep tersebut menjadi lebih dibutuhkan ketika TEKNOLOGI AI agent mampu mengerjakan tugas kompleks. Agen otonom dapat membaca dokumen, menjalankan program, hingga memanggil API. Kapasitas tersebut tentu membutuhkan batas keamanan agar aktivitas yang melampaui kebutuhan dapat dicegah sebelum menimbulkan masalah keamanan.
OpenShell Menempatkan AI Agent di Lingkungan yang Lebih Terkontrol
Salah satu konsep utama dari NVIDIA OpenShell adalah penggunaan sandbox. Dengan mekanisme ini, AI agent tidak langsung berjalan di lingkungan sistem utama, melainkan ditempatkan dalam lingkungan dengan akses terbatas. Isolasi ini dapat membatasi interaksi dengan berkas, akses internet, proses sistem, hingga akses terhadap model AI.
Runtime tersebut turut memanfaatkan isolasi yang ditegakkan di tingkat sistem sehingga aturan keamanan tidak hanya mengandalkan kepatuhan AI. Karena itu, meskipun agent mendapat perintah yang tidak sesuai, mekanisme sandbox tetap dapat membatasi tindakan yang berada di luar kebijakan. Strategi tersebut membuat TEKNOLOGI keamanan agent lebih kuat dibanding sekadar instruksi model.
OpenShell Menggunakan Aturan yang Bisa Ditinjau dan Diperbarui
Runtime ini mengadopsi policy yang ditulis dalam format YAML untuk menentukan apa yang boleh dilakukan agent. Melalui file kebijakan tersebut, tim dapat mengatur direktori yang boleh dibaca atau ditulis, membatasi endpoint eksternal, dan menentukan aturan eksekusi secara lebih mudah ditinjau.
Sistem aturan deklaratif tersebut juga membawa manfaat bagi developer dan administrator karena penyesuaian izin dapat ditinjau seperti kode. Pembaruan policy dapat dilacak sehingga tim pengembang memiliki mekanisme audit yang lebih terstruktur. Pendekatan ini membantu TEKNOLOGI AI agent lebih mudah dimasukkan ke lingkungan perusahaan.
Keamanan Data Menjadi Fokus Penting dalam Runtime OpenShell
Sistem autonomous agent yang memperoleh kemampuan berkomunikasi ke berbagai endpoint dapat menimbulkan risiko apabila data internal secara tidak sengaja dibagikan ke layanan yang tidak diizinkan. Sebagai langkah pengamanan, OpenShell mendukung network policy yang dapat mengontrol akses terhadap layanan eksternal.
Model akses yang menolak secara bawaan dapat mencegah agent mengakses tujuan yang belum disetujui. Di samping pengaturan koneksi, OpenShell juga menyediakan mekanisme untuk kredensial serta rahasia sistem sehingga agent tidak harus mendapatkan seluruh rahasia secara langsung. Integrasi kontrol tersebut menjadi lapisan tambahan dalam mengoperasikan TEKNOLOGI agentic AI secara lebih terkontrol.
OpenShell Mengatur Ruang Gerak Agent hingga Tingkat Sistem
Tidak hanya koneksi eksternal, OpenShell menerapkan pembatasan terhadap penggunaan berkas dan proses sistem. Lokasi penyimpanan tertentu dapat diberikan akses read only, sementara ruang penyimpanan yang diperlukan dapat diberikan hak baca dan tulis. Path di luar kebijakan dapat dipisahkan dari ruang kerja AI.
Pembatasan proses juga membantu mencegah agent dari mengoperasikan proses yang tidak diperlukan. Dengan agent berjalan sebagai proses yang tidak memiliki privilege penuh, kemungkinan memperoleh kendali penuh dapat dikurangi. Mekanisme tersebut menjadi semakin penting ketika AI agent diberikan kemampuan menjalankan kode.
AI Agent Otonom Membutuhkan Pengamanan di Lapisan Infrastruktur
Perkembangan autonomous agent mulai mendorong munculnya TEKNOLOGI yang dapat berjalan dalam waktu panjang. Agen otonom tersebut dapat mendelegasikan pekerjaan kepada subagent, memperluas kemampuan, dan menyesuaikan strategi berdasarkan kondisi yang ditemui.
Semakin panjang waktu operasi agent, semakin tinggi kebutuhan terhadap mekanisme pengawasan yang tetap berlaku. Runtime ini menghadirkan keamanan pada lapisan infrastruktur, bukan hanya berharap agent selalu mengikuti prompt. Dengan desain seperti ini, kemampuan agent dapat terus berkembang sambil mematuhi kontrol yang ditetapkan sistem.
Kesimpulan, Keamanan Infrastruktur Menjadi Fondasi Penting Agentic AI
Kehadiran NVIDIA OpenShell memperlihatkan bahwa perlindungan autonomous agent semakin membutuhkan pendekatan di tingkat runtime. Dengan sandbox terisolasi, kebijakan yang dapat ditinjau, kontrol jaringan, serta kontrol aktivitas sistem, TEKNOLOGI ini berupaya memberikan keseimbangan antara kemampuan agent yang luas dan batas keamanan yang tegas.
Dalam perkembangan berikutnya, pendekatan seperti OpenShell berpotensi menjadi semakin relevan ketika perusahaan mulai menjalankan lebih banyak AI agent. Menurut Anda, apakah infrastruktur seperti NVIDIA OpenShell akan menjadi standar baru bagi agentic AI? Sampaikan pendapat Anda mengenai arah perkembangan autonomous AI dan ikuti perkembangan terbaru untuk memahami arah baru infrastruktur kecerdasan buatan.