Trusted Execution Environment 2026 Jadi Lapisan Keamanan Penting untuk Melindungi Data Saat Sedang Diproses

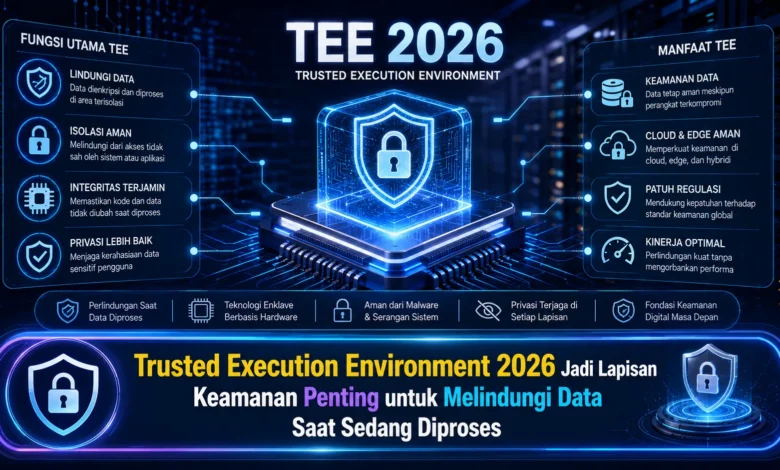
Trusted Execution Environment atau TEE semakin relevan pada 2026 ketika perlindungan data tidak lagi cukup hanya dilakukan saat informasi disimpan maupun dikirim melalui jaringan. Data yang sedang diproses juga membutuhkan perlindungan karena pada tahap inilah informasi sensitif berada dalam kondisi aktif dan dapat menjadi sasaran serangan. Dalam perkembangan TEKNOLOGI keamanan modern, TEE hadir sebagai lingkungan eksekusi terisolasi yang membantu menjaga kode serta data tetap terlindungi ketika sedang digunakan oleh sistem.
Trusted Execution Environment Membawa Lapisan Perlindungan Baru
Trusted Execution Environment berfungsi sebagai lingkungan eksekusi yang dipisahkan terhadap lingkungan komputasi umum. Peran utamanya yaitu melindungi program dan data saat sedang diproses. Dengan isolasi ini, aplikasi bisa memproses proses rahasia dengan lebih terlindungi.
Arsitektur TEE semakin penting seiring semakin besarnya pemanfaatan komputasi awan, kecerdasan buatan, dan analitik data. Berbagai aplikasi modern harus memproses data bernilai tinggi tanpa memperlihatkannya terhadap lingkungan lain.
TEE Melengkapi Perlindungan Data yang Sudah Tersimpan dan Dikirim
Dalam pendekatan perlindungan data umum, data sering dilindungi saat disimpan maupun dikirimkan menggunakan saluran komunikasi. Mekanisme kriptografi bisa menjaga data at rest dan data dalam perjalanan. Akan tetapi, ketika informasi itu perlu diproses, situasi keamanannya dapat membutuhkan pendekatan berbeda.
Lingkungan eksekusi tepercaya membantu menutup kebutuhan keamanan tersebut melalui menyediakan lingkungan pemrosesan yang terisolasi. Informasi mampu diolah dalam area aman tersebut sehingga interaksi yang berasal dari komponen lain berpotensi diminimalkan. Strategi ini merupakan bagian penting dalam komputasi rahasia.
Lingkungan Terisolasi Mengurangi Akses Tidak Diperlukan
Satu dari ciri penting TEE ialah isolasi di antara area eksekusi tepercaya dari komponen di luar TEE. Isolasi ini umumnya didukung melalui fitur perangkat keras yang dirancang agar dapat mengontrol interaksi terhadap memori yang berada dalam TEE.
Ketika aplikasi menjalankan operasi sensitif, ruang eksekusi tepercaya bisa mendukung melindungi kerahasiaan dan validitas operasi tersebut. Dengan kata lain, komponen yang tidak termasuk ruang tersebut tidak otomatis memperoleh akses langsung terhadap data selama dieksekusi.
TEE Menjadi Komponen Penting dalam Confidential Computing
Kemajuan confidential computing membuat TEE semakin relevan untuk arsitektur cloud generasi baru. Komputasi rahasia bertujuan untuk melindungi materi sensitif selama sedang digunakan. Lingkungan eksekusi tepercaya bisa berperan sebagai fondasi untuk mendukung konsep tersebut.
Strategi tersebut bisa relevan dalam institusi yang harus mengolah data sensitif pada platform cloud. Melalui validasi lingkungan eksekusi, pihak pengguna dapat memperoleh bukti untuk memastikan bahwa workload tertentu diproses di dalam lingkungan yang sesuai sebelum kemudian materi penting diproses.
Kebutuhan AI Modern Mendorong Perlindungan Data Saat Diproses
Pertumbuhan sistem berbasis AI juga mendorong perhatian terhadap pengamanan data selama pemrosesan. Sistem AI dapat memerlukan kumpulan informasi untuk inferensi. Jika dataset itu memuat informasi rahasia, kontrol ketika data digunakan merupakan aspek yang tidak boleh diabaikan.
Trusted Execution Environment bisa dimanfaatkan dalam mendukung lingkungan eksekusi dengan perlindungan tambahan. Hal ini dapat membuka peluang untuk pengguna TEKNOLOGI agar dapat memanfaatkan komputasi modern tanpa mengabaikan pengamanan pada informasi penting.
Attestation Membantu Memastikan Lingkungan Eksekusi Dapat Dipercaya
Proses attestation dapat menjadi salah satu kemampuan penting dalam arsitektur confidential computing. Dengan metode verifikasi tersebut, sistem yang perlu memberikan data mampu memvalidasi status area pemrosesan sebelum aktivitas dimulai.
Kemampuan attestation membantu memperkuat tingkat kepercayaan antara pemilik data dengan platform pemrosesan. Walaupun begitu, verifikasi lingkungan juga membutuhkan digabungkan menggunakan kontrol keamanan lainnya, sebab TEE tidak merupakan pengganti arsitektur cybersecurity secara keseluruhan.
Implementasi TEE Tetap Memerlukan Strategi Keamanan Menyeluruh
Meskipun TEE menyediakan lapisan perlindungan tambahan, teknologi ini bukan jawaban untuk seluruh masalah. Organisasi masih harus menerapkan kontrol kriptografi, manajemen identitas, otorisasi, observabilitas, serta patch keamanan secara berkelanjutan.
Penerapan TEE juga memunculkan tantangan terkait dukungan hardware, efisiensi, dan arsitektur sistem. Dengan demikian, perusahaan idealnya menentukan beban kerja yang secara khusus memerlukan isolasi tambahan. Strategi yang matang bisa membantu mekanisme tersebut menawarkan manfaat keamanan tanpa kompleksitas yang tidak diperlukan.
Kesimpulan Trusted Execution Environment 2026
TEE pada 2026 menunjukkan pentingnya pengamanan data bukan sekadar berfokus ketika data yang disimpan atau data yang dikirim, melainkan turut pada informasi sedang digunakan. Melalui TEE, organisasi bisa menambahkan mekanisme pengamanan terhadap proses penting.
Dalam perkembangannya, Trusted Execution Environment berpotensi berperan sebagai fondasi tambahan untuk confidential computing, terutama seiring cloud kian diadopsi. Integrasi mekanisme isolasi bersama kontrol akses mampu mendukung pendekatan keamanan berlapis. Menurut Anda, mungkinkah TEE mampu berkembang menjadi standar penting pada cloud dan AI? Bagikan opini Anda dan simak inovasi TEKNOLOGI komputasi modern selanjutnya.