Trusted Execution Environment 2026 Jadi Lapisan Keamanan Penting untuk Melindungi Data Saat Sedang Diproses

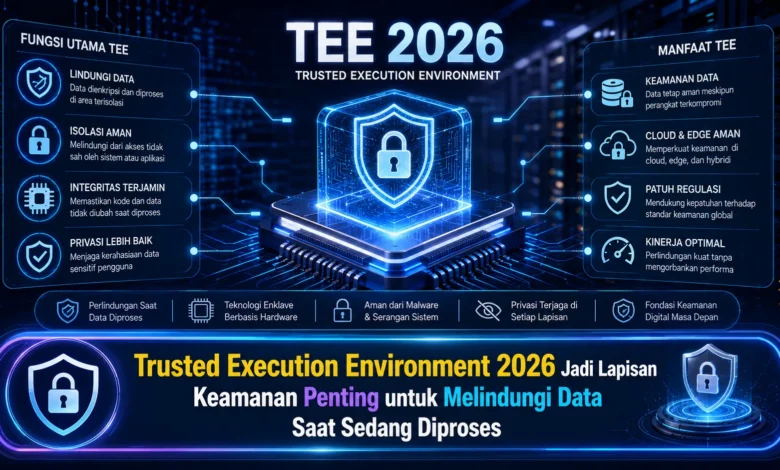
Trusted Execution Environment atau TEE semakin relevan pada 2026 ketika perlindungan data tidak lagi cukup hanya dilakukan saat informasi disimpan maupun dikirim melalui jaringan. Data yang sedang diproses juga membutuhkan perlindungan karena pada tahap inilah informasi sensitif berada dalam kondisi aktif dan dapat menjadi sasaran serangan. Dalam perkembangan TEKNOLOGI keamanan modern, TEE hadir sebagai lingkungan eksekusi terisolasi yang membantu menjaga kode serta data tetap terlindungi ketika sedang digunakan oleh sistem.
TEE Memperkuat Keamanan Data Saat Sedang Digunakan
Trusted Execution Environment menjadi ruang komputasi yang terisolasi dari bagian sistem lainnya. Tujuan utamanya adalah menjaga kode dan informasi saat sedang diproses. Melalui perlindungan khusus tersebut, sistem bisa menjalankan proses rahasia secara lebih terlindungi.
Pendekatan ini semakin penting karena bertambahnya penggunaan infrastruktur cloud, kecerdasan buatan, dan analitik data. Sejumlah aplikasi modern harus menggunakan informasi sensitif sekaligus mengurangi kemungkinan mengeksposnya terhadap komponen yang tidak diperlukan.
Keamanan Data in Use Mendapat Perhatian Lebih Besar
Dalam pendekatan perlindungan data umum, materi digital sering diproteksi ketika berada di penyimpanan serta dipindahkan melalui jaringan. Enkripsi bisa mengamankan data tersimpan dan data in transit. Meski demikian, saat data tersebut harus diproses, tingkat perlindungannya bisa menghadapi tantangan tambahan.
Trusted Execution Environment dapat membantu mengisi kebutuhan keamanan tersebut dengan menciptakan lingkungan pemrosesan dengan isolasi tertentu. Informasi mampu diolah melalui lingkungan tersebut agar kemampuan akses yang berasal dari sistem di luar lingkungan berpotensi diminimalkan. Metode semacam ini merupakan elemen strategis pada arsitektur keamanan komputasi modern.
Lingkungan Terisolasi Mengurangi Akses Tidak Diperlukan
Salah satu karakteristik utama TEE terletak pada pemisahan yang memisahkan lingkungan aman dengan lingkungan sistem lainnya. Pemisahan ini umumnya diperkuat menggunakan dukungan prosesor yang dirancang untuk membatasi interaksi ke memori yang berada pada TEE.
Saat program melakukan aktivitas rahasia, ruang eksekusi tepercaya bisa mendukung mempertahankan confidentiality dan validitas proses tersebut. Artinya, bagian di luar TEE tidak selalu memperoleh hak membaca terhadap data yang sedang dieksekusi.
Confidential Computing Memperluas Penggunaan TEE di Infrastruktur Modern
Kemajuan confidential computing mendorong TEE semakin menarik bagi infrastruktur digital masa kini. Komputasi rahasia bertujuan untuk melindungi materi sensitif saat sedang digunakan. Area pemrosesan terisolasi dapat digunakan sebagai mekanisme penting untuk menjalankan konsep tersebut.
Model ini dapat berguna bagi perusahaan yang menganalisis data dengan tingkat kerahasiaan tinggi menggunakan platform cloud. Melalui proses verifikasi lingkungan, pihak pengguna mampu mendapatkan indikasi bahwa aplikasi yang ditentukan dieksekusi menggunakan TEE yang diharapkan sebelum materi penting diproses.
Kebutuhan AI Modern Mendorong Perlindungan Data Saat Diproses
Perkembangan sistem berbasis AI ikut meningkatkan permintaan untuk perlindungan data ketika pemrosesan. Sistem AI dapat membutuhkan data dalam jumlah besar dalam inferensi. Jika data tersebut memuat informasi rahasia, kontrol selama pemrosesan menjadi aspek yang tidak boleh diabaikan.
TEE dapat diterapkan untuk menyediakan ruang pemrosesan dengan perlindungan tambahan. Pendekatan tersebut berpotensi menciptakan peluang bagi pengguna TEKNOLOGI untuk menggunakan AI dan cloud dengan tetap melemahkan perlindungan pada informasi penting.
Attestation Memperkuat Kepercayaan terhadap Lingkungan Komputasi
Proses attestation menjadi satu dari kemampuan penting dalam lingkungan Trusted Execution Environment. Menggunakan mekanisme tersebut, sistem yang akan memberikan informasi mampu memvalidasi status area pemrosesan sebelum akhirnya aktivitas dilanjutkan.
Kemampuan ini membantu meningkatkan tingkat kepercayaan antara pemilik data dengan platform pemrosesan. Walaupun begitu, attestation masih membutuhkan dipadukan menggunakan mekanisme perlindungan tambahan, sebab TEE tidak merupakan substitusi arsitektur cybersecurity secara keseluruhan.
Implementasi TEE Tetap Memerlukan Strategi Keamanan Menyeluruh
Walaupun TEE memberikan lapisan perlindungan tambahan, teknologi ini tidak dapat dianggap sebagai perlindungan yang berdiri sendiri. Tim keamanan masih perlu mempertahankan kontrol kriptografi, manajemen identitas, pembatasan akses, observabilitas, serta pemeliharaan sistem secara terstruktur.
Penggunaan TEE dapat menimbulkan pertimbangan mengenai kompatibilitas, efisiensi, dan pengelolaan aplikasi. Karena itu, pengembang perlu mengidentifikasi beban kerja yang secara khusus memerlukan isolasi tambahan. Perencanaan yang matang dapat membantu mekanisme tersebut menghasilkan manfaat keamanan tanpa kerumitan yang kurang bermanfaat.
Kesimpulan Peran TEE dalam Keamanan Komputasi Modern
Trusted Execution Environment 2026 menunjukkan pentingnya keamanan data tidak lagi bergantung pada informasi dalam penyimpanan atau data in transit, tetapi juga ketika data sedang diproses. Melalui TEE, perusahaan dapat menambahkan lapisan perlindungan terhadap proses penting.
Dalam perkembangannya, lingkungan eksekusi tepercaya bisa menjadi fondasi tambahan dalam confidential computing, terutama ketika komputasi terdistribusi terus diadopsi. Integrasi TEE dan enkripsi mampu membentuk arsitektur perlindungan yang lebih kuat. Menurut Anda, apakah TEE mampu menjadi standar penting pada cloud dan AI? Tuliskan pandangan Anda dan ikuti kemajuan TEKNOLOGI keamanan di masa mendatang.